Certificaten · DNS · NIS2
Elk domein, fully qualified.
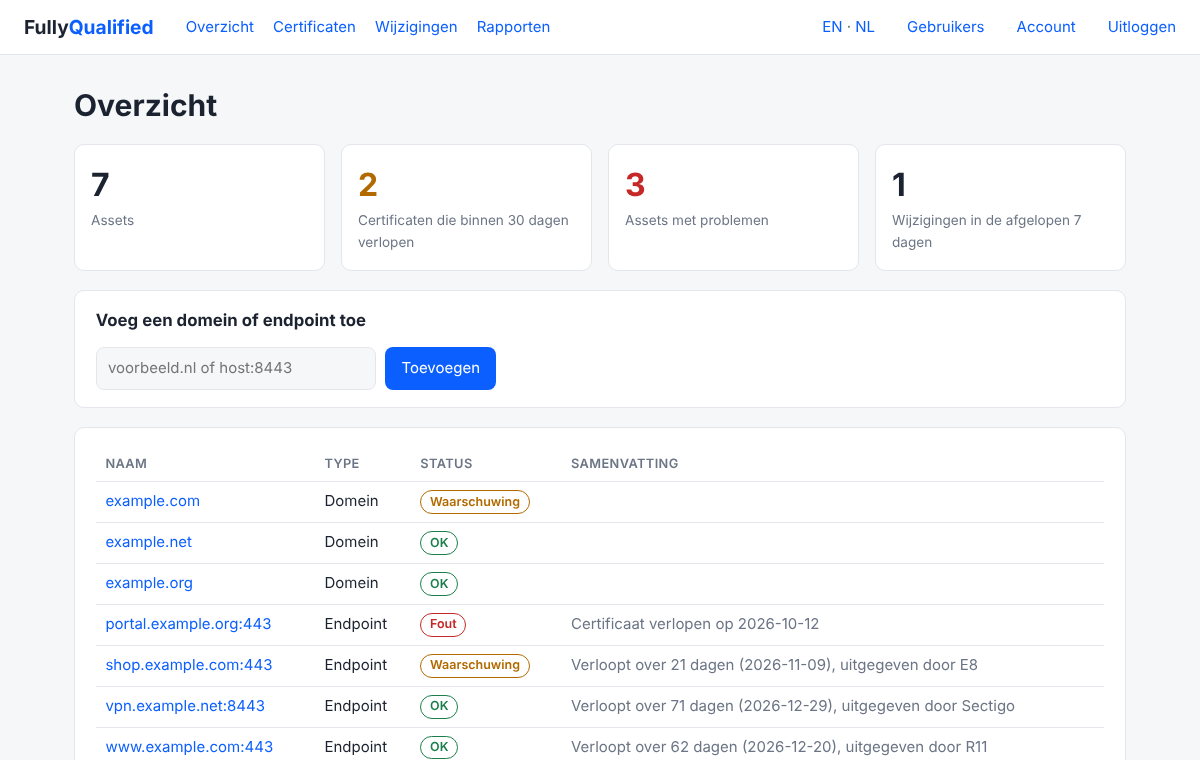
FullyQualified houdt de TLS-certificaten en DNS-records van al je domeinen in de gaten, waarschuwt je zodra er iets verloopt of verandert, en maakt van de resultaten een NIS2-rapport.
Open source (AGPL-3.0). Het leest alleen: er wordt nooit iets in jouw omgeving aangepast.
- Open source, AGPL-3.0
- Alleen lezen: wijzigt nooit je systemen
- Nu zelf te hosten, EU-gehoste versie gepland
- Inloggen met passkeys, rollen en single sign-on
Controleer nu een domein
Zie in een paar seconden het TLS-certificaat en de e-mail- en beveiligingsrecords van elk openbaar domein. Geen account, niets opgeslagen.
Certificaten worden korter. Je spreadsheet houdt dat niet bij.
Browsers en certificaatautoriteiten verkorten de maximale looptijd van publieke certificaten. Wat een jaarlijkse klus was, wordt een maandelijkse, en een vergeten certificaat of een gewijzigd DNS-record is een storing of een beveiligingslek.
100 dagen
Maximale looptijd van een certificaat vanaf 2027, nu nog een jaar.
47 dagen
Maximale looptijd vanaf 2029. Handmatig vernieuwen is dan niet meer realistisch.
NIS2
Vraagt aantoonbare beheersing, ook van bedrijven die leverancier zijn in de keten van een ander.
Waar we op letten
Voeg een domein of endpoint toe en de controles starten. Elke waarde wordt als nulmeting bewaard, zodat een wijziging wordt gezien, vastgelegd en gemeld.
Certificaten
- Gevonden via Certificate Transparency-logs en TLS-scans van endpoints
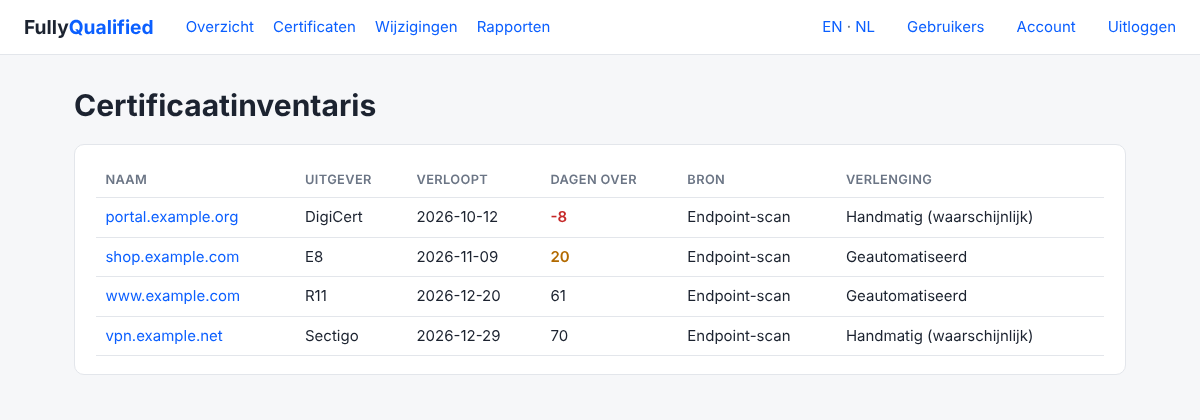
- Verloopdatum, uitgever en of vernieuwing handmatig of automatisch lijkt
- Niet-vertrouwde, verlopen en bijna verlopen certificaten gemarkeerd
DNS
- SPF, DKIM, DMARC, CAA, MX, NS en DNSSEC
- Dangling CNAME's die subdomain takeover mogelijk maken
- Elke wijziging van een record wordt vastgelegd
Meldingen
- Slack, Telegram, een generieke webhook (PagerDuty, Opsgenie) of e-mail
- Verstuurd bij een statuswijziging of afwijkend record
- Dashboard en wijzigingshistorie in het Nederlands en Engels
Diagnostische toolbox
- Checks na inloggen voor TLS, mail-TLS, SPF, DKIM, DMARC en DNS, ook voor hosts die je niet monitort
- Elke check draait één keer en slaat niets op
Het rapport is het doel
Auditors en klanten willen geen dashboard, ze willen bewijs. FullyQualified maakt van de laatste resultaten een NIS2-rapport als PDF en Excel: je certificaatinventaris, je DNS-maatregelen per domein en wat er de afgelopen 90 dagen veranderde.
Een rapport is bewijs voor het technische deel van NIS2, geen nalevingscertificaat. NIS2 omvat veel meer dan certificaten en DNS.
Van niets naar eerste rapport in minuten
Het doel is waarde binnen tien minuten na de start.
Voeg je domeinen toe
Typ een domein of host:poort. Certificaten worden gevonden door te scannen. Op verzoek tonen de openbare CT-logs meer hostnamen die je kunt beoordelen.
Lees de resultaten
Zie wat verloopt, wat niet vertrouwd wordt en welke DNS-maatregelen ontbreken.
Lever het rapport
Download het NIS2-rapport als PDF of Excel, en laat meldingen vangen wat daarna verandert.
Zelf hosten met één commando
FullyQualified is één .NET-container met een Postgres-database. Alles in de repository is open source onder de AGPL-3.0, inclusief accounts met passkeys, rollen en single sign-on via OpenID Connect.
Open daarna http://localhost:8080 en maak het eerste account aan. Cloudkoppelingen, te beginnen met Azure, staan op de roadmap.
git clone https://github.com/pimvd/fullyqualified
cd fullyqualified
docker compose up
Gehoste pakketten zijn gepland
Liever niet zelf draaien? Een gehoste versie in de EU, op Scaleway, is gepland. De pakketten verschillen naar aantal domeinen. Prijzen zijn nog niet vastgesteld.
Free
5 assets
- Certificaat- en DNS-controles
- Historie: 1 maand
Starter
25 assets
- Alles uit Free, plus het NIS2-rapport
- Historie: 12 maanden
Business
100 assets
- Alles uit Starter, plus cloudkoppelingen en SSO
- Historie: 24 maanden
Custom
op maat
- Limieten per klant afgesproken
Zelf hosten blijft gratis, zonder limiet op het aantal domeinen.
Veelgestelde vragen
Past FullyQualified iets aan in mijn omgeving?
Nee. Het leest alleen: publieke DNS-vragen, TLS-handshakes met de endpoints die je toevoegt en Certificate Transparency-logs. Dingen aanpassen, zoals automatisch vernieuwen, is een mogelijke latere stap en zou optioneel zijn.
Wat wordt er gecontroleerd?
TLS-certificaten (verloopdatum, uitgever, vertrouwen) en DNS-records: SPF, DKIM, DMARC, CAA, MX, NS, DNSSEC en dangling CNAME's. Elke wijziging ten opzichte van de nulmeting wordt vastgelegd en gemeld via Slack, Telegram, een webhook of e-mail.
Maakt het rapport mij NIS2-compliant?
Nee. Het geeft je bewijs voor het certificaat- en DNS-deel van je technische maatregelen. Naleving van NIS2 is veel breder en blijft je eigen verantwoordelijkheid.
Waar staat mijn data?
Als je zelf host, op je eigen server in je eigen Postgres-database. De geplande gehoste versie draait in de EU op Scaleway.
Hoe loggen mensen in?
Met passkeys, dus er zijn geen wachtwoorden om te lekken. Single sign-on via OpenID Connect wordt ook ondersteund, en er zijn drie rollen: lezer, medewerker en beheerder. Nieuwe mensen komen binnen via uitnodigingen voor eenmalig gebruik.
Is het gratis?
Zelf hosten is gratis en open source onder de AGPL-3.0. Een betaalde gehoste versie is gepland; prijzen zijn nog niet vastgesteld.
Weet wat verloopt voordat het verloopt.
Geef het project een ster, probeer het op je eigen domeinen, of vertel ons wat er ontbreekt.